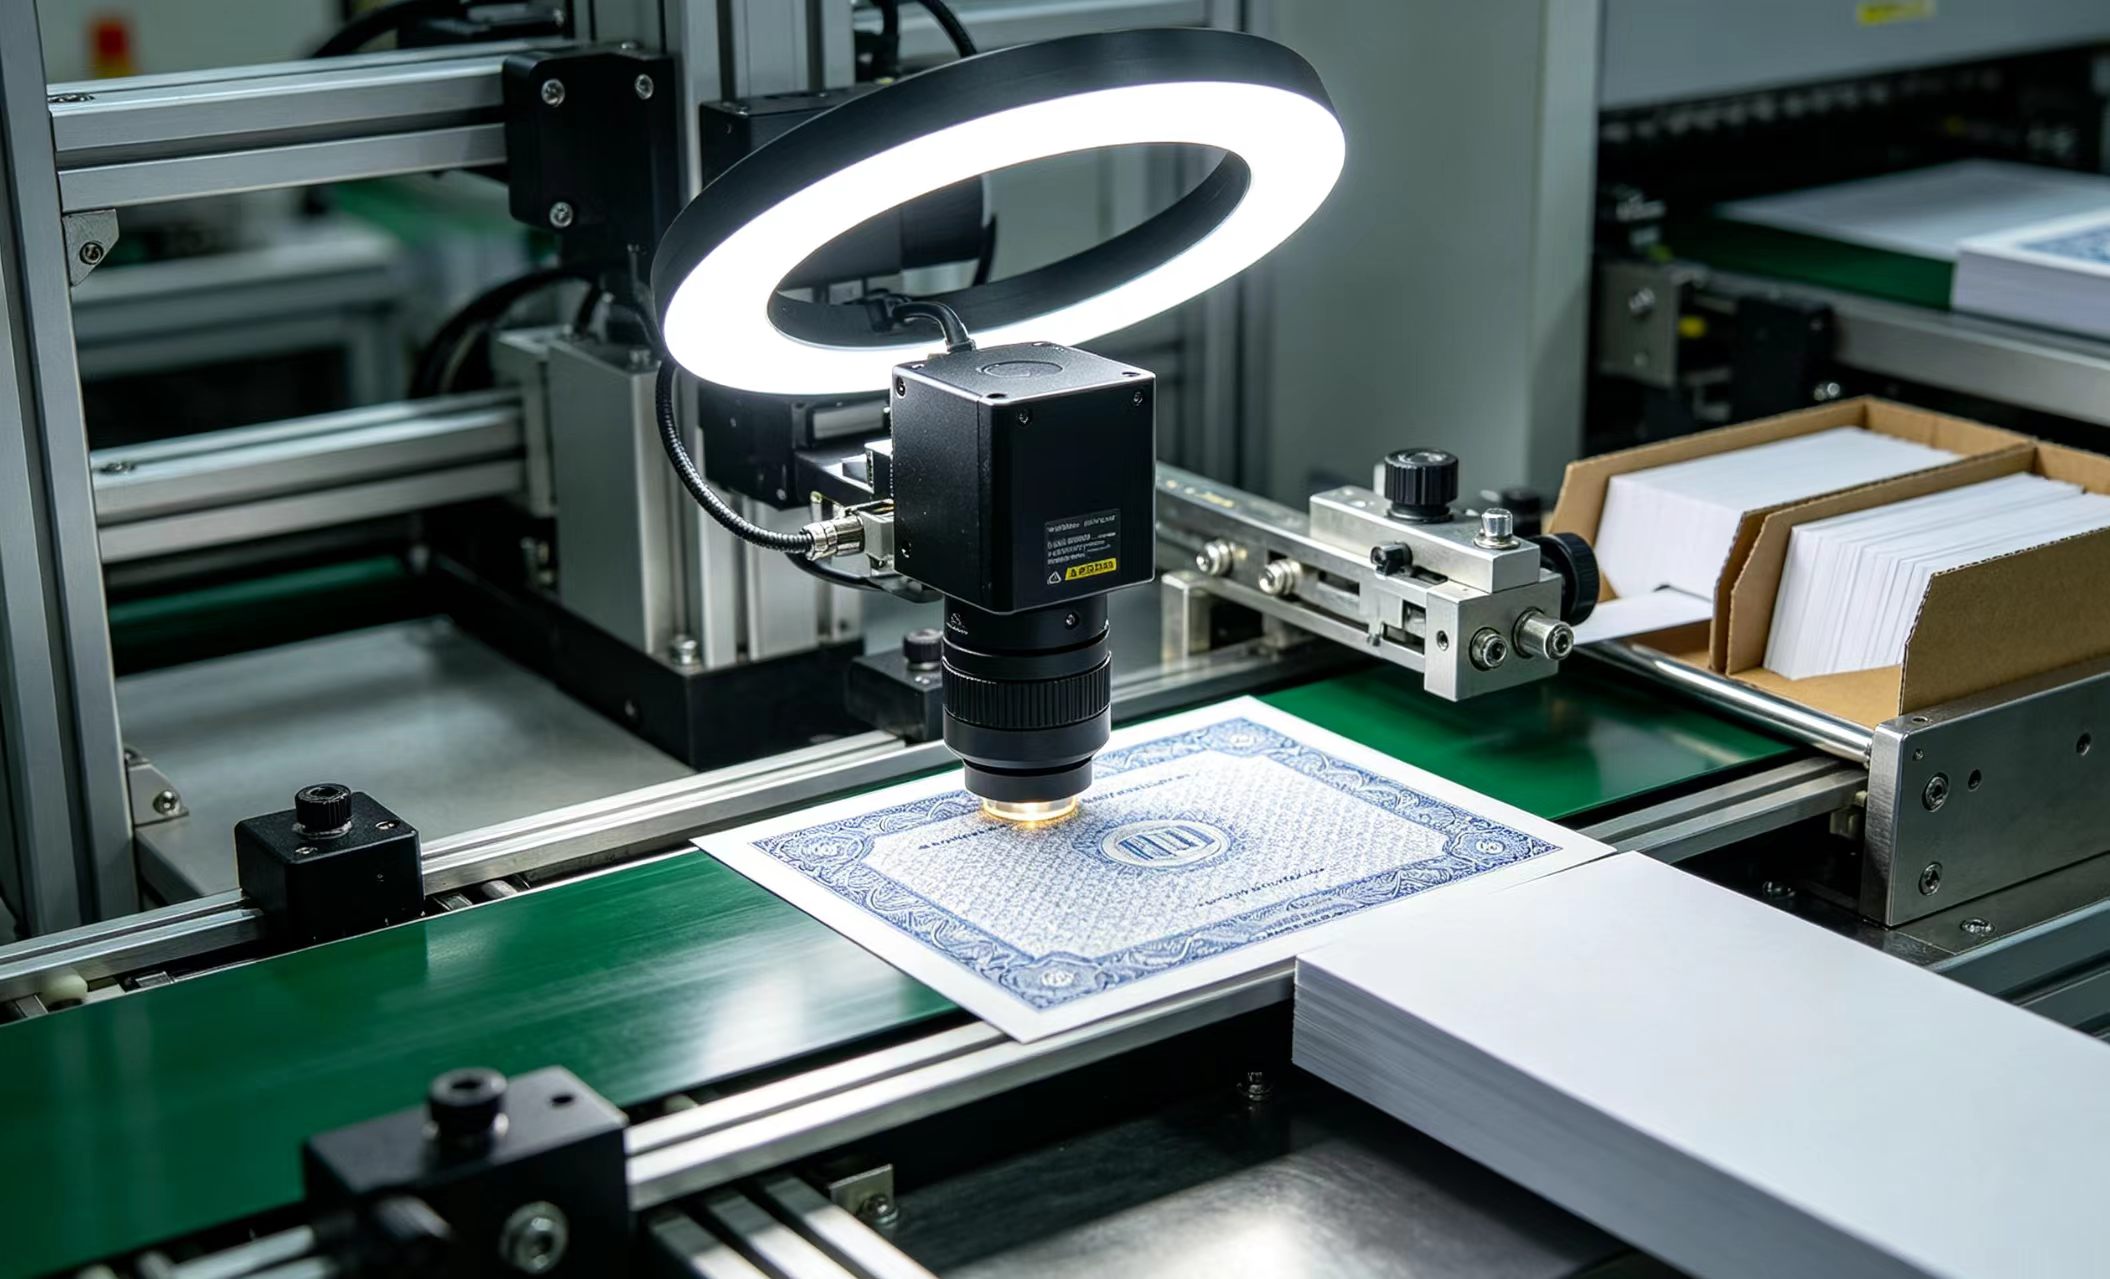
专业证件制作定制服务的底层逻辑,本质上是把传统依赖物理防伪的证件生产模式,转向了数字加密与材料工艺深度耦合的新范式。说白了,过去防伪靠的是“做得像不像”,现在靠的是“算得对不对”。
从物理防伪到数字加密:两种技术路径的分野
传统证件制作的核心技术路径,是围绕印刷工艺和特殊材料展开的。比如1996年推出的第一代身份证,用的是全息防伪膜加上专用油墨,防伪点集中在视觉识别层面。这种方案的优点在于成本可控——单张证件材料成本控制在个位数,但缺点同样明显:一旦造假者掌握了材料采购渠道,仿制门槛就会骤降。
定制服务的出现改变了这个局面。以某省级出入境证件制作中心2021年的技术升级为例,他们在聚碳酸酯卡片中嵌入了基于椭圆曲线算法的加密芯片,每张证件的密钥对在写入时动态生成。这意味着什么?即便造假者拿到了完全相同的基材和印刷设备,没有对应的私钥签名,芯片应答就是无效的。技术原理从“材料壁垒”转向了“算法壁垒”——后者的复制成本高出两个数量级。
坦白讲,这个转变不是简单的技术叠加,而是整个防伪逻辑的重构。
专业证件制作定制服务的3个核心技术模块
拆解来看,一套完整的定制服务方案通常包含三个耦合模块。第一个是基材与个人化工艺的匹配——聚碳酸酯、PETG、TESLIN纸各自的热压参数完全不同,定制服务需要根据证件使用场景(高频刷卡还是长期存档)来选定基材组合。第二个是芯片与生物特征模板的绑定写入,这里涉及ISO/IEC 14443通信协议和活体检测算法的嵌入。第三个是密钥管理体系,包括密钥生成、分发、更新和销毁的全生命周期管理。
国内某大型证件制作企业在2022年的招标文件中明确要求,定制服务商必须具备“芯片个人化设备与密钥管理系统联调能力”。这条要求把大量只做印刷的厂商挡在了门外——设备好买,密钥管理的合规资质和系统集成经验买不到。
我们在证件芯片加密与个人化写入的技术拆解中有更详细的参数分析。
方案A与方案B的优劣对比
市面上主流的定制方案可以归为两类。方案A是“全流程外包”,即需求方提供数据,服务商完成从基材选型到芯片写入再到质检封装的所有环节。方案B是“分段定制”,需求方保留密钥写入和质检环节,只把基材加工和印刷交给服务商。
方案A的优势在于责任边界清晰,出了问题找一家就行。劣势是密钥托管带来的安全审计压力——2020年某东南亚国家的身份证项目就曾因为外包商的密钥服务器被入侵,导致300万张证件的芯片数据面临泄露风险。方案B把密钥留在自己手里,安全可控性更高,但需要需求方具备芯片个人化设备——一台国产桌面级个人化设备报价在40万至80万元之间,还不算密钥管理系统的开发费用。
怎么选?看证件发行量和安全等级要求。年发行量低于5万张、且安全等级要求为“商用级”的场景,方案A的性价比更高。年发行量超过20万张、或者涉及法定身份证件,方案B几乎是必选项。
选择定制服务时容易忽略的两个技术细节
第一个细节是基材与芯片的封装应力匹配。聚碳酸酯卡片在热压过程中会产生0.3%至0.5%的收缩形变,如果芯片封装胶的模量不匹配,三个月内就会出现天线断裂。这个问题在南方高温高湿环境下尤其突出——某厂商2021年交付海南某项目的证件,返修率一度达到7%,后来换了封装胶才降到0.3%以下。
第二个细节是个人化数据的格式兼容性。定制服务商使用的个人化设备如果只支持特定的数据格式(比如仅支持XML),而需求方的数据库输出的是CSV或JSON,中间就需要开发转换层。这个转换层看似简单,但在高并发写入场景下容易成为瓶颈——某省级制证中心就曾因为转换层的数据序列化效率问题,导致单日制证量从2万张掉到6000张。
说实话,这些细节在招标文件里往往写不清楚,只有实际跑过产线的人才会在意。
技术逻辑变了,选择标准也得跟着变
回到核心判断:专业证件制作定制服务的技术竞争点已经从“印刷精度”迁移到了“密钥管理能力+封装工艺一致性”。评估一家服务商,别只看他印出来的样品多漂亮——拿一张样品去第三方实验室做1000次弯折测试和85℃/85%RH高温高湿老化测试,数据比样品册有说服力得多。
对于有定制需求的机构,建议把技术评分的权重至少分配到密钥管理方案(30%)、封装可靠性验证报告(25%)和过往同类项目交付记录(20%)这三个维度上。印刷设备清单的权重可以往下调——那玩意儿有钱就能买。
专业证件制作定制服务的技术门槛正在快速抬升,选错合作伙伴的代价,可能是一整批证件在三年内集中失效。这个风险,值得在采购阶段多花两周做技术尽调。